浏览器 Cookie 是网站保存在用户浏览器中的一小段数据,常用于维持登录状态、保存用户偏好和记录会话信息。了解如何查看 Cookie,有助于开发者调试网站、排查登录问题,也能帮助普通用户了解网站如何保存本地状态。
本文介绍如何在 Chrome、Microsoft Edge 和 Firefox 浏览器中查看 Cookie,以及查看过程中需要注意的安全问题。
一、什么是浏览器 Cookie?
Cookie 是网站通过 HTTP 响应或浏览器脚本存储在浏览器中的数据。浏览器会根据 Cookie 的域名、路径、安全属性和有效期等规则,决定何时保存以及何时随请求发送。
常见用途包括:
- 登录状态: 在符合网站认证机制的情况下维持用户登录。
- 用户偏好: 保存语言、主题或其他个性化设置。
- 会话管理: 帮助网站识别同一会话中的连续请求。
- 网站分析: 根据网站配置记录访问与交互信息。
Cookie 可能包含普通偏好数据,也可能包含会话标识或认证凭据,因此不应随意公开。
二、Chrome 浏览器如何查看 Cookie?

在 Google Chrome 中,可以通过开发者工具查看当前网站的 Cookie。
- 打开需要检查的网站。
- 按
F12,或使用快捷键Ctrl + Shift + I打开开发者工具;macOS 通常使用Command + Option + I。 - 切换到 Application(应用) 面板。
- 在左侧找到 Storage(存储)→ Cookies。
- 展开对应的网站域名。
- 在右侧查看 Cookie 的名称、值、域名、路径、过期时间及安全属性等信息。
如果没有看到 Application 面板,可以点击开发者工具顶部的更多面板菜单,查找并打开该面板。
三、Microsoft Edge 如何查看 Cookie?
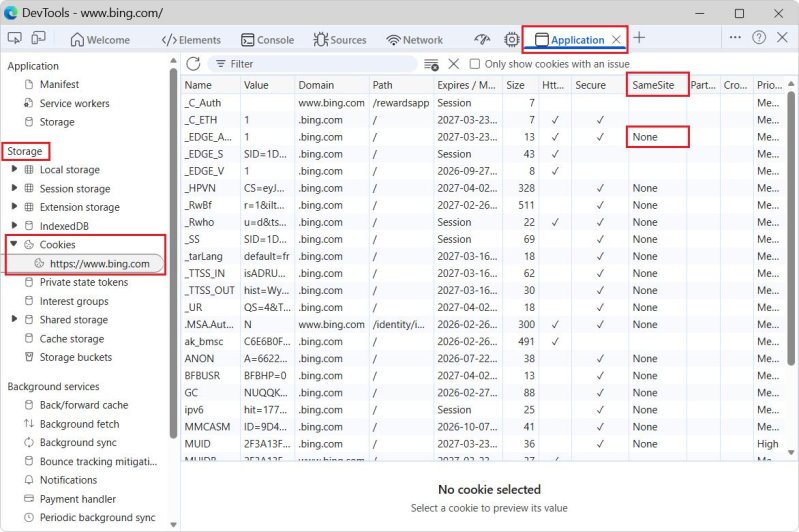
Edge 同样基于 Chromium 内核,查看步骤与 Chrome 基本一致。
- 打开目标网站。
- 按
F12打开开发者工具。 - 进入 Application(应用) 面板。
- 展开 Storage → Cookies。
- 选择目标网站域名,查看对应的 Cookie 记录。
如果只是排查网站登录问题,也可以在 Network(网络) 面板中选择一次请求,查看请求头中的 Cookie,以及响应头中的 Set-Cookie。前者用于检查请求实际携带的 Cookie,后者用于观察服务器尝试设置的 Cookie。
四、Firefox 浏览器如何查看 Cookie?
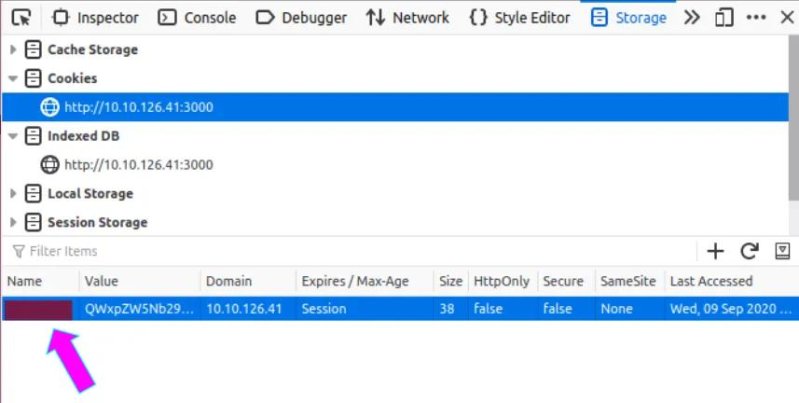
Firefox 的开发者工具提供了相应的存储检查功能。
- 打开目标网站。
- 按
F12打开开发者工具。 - 切换到 Storage(存储) 面板。
- 在左侧找到 Cookies。
- 选择目标网站,查看 Cookie 名称、值、域名、路径和有效期等信息。
如果没有显示 Storage 面板,可以从开发者工具的面板选择菜单中启用它。
五、Cookie 中的常见字段是什么意思?
| 字段 | 说明 |
|---|---|
| Name | Cookie 的名称 |
| Value | Cookie 保存的值 |
| Domain | Cookie 适用的域名范围 |
| Path | Cookie 适用的 URL 路径 |
| Expires / Max-Age | Cookie 的有效期 |
| HttpOnly | 阻止普通网页 JavaScript 通过 document.cookie 读取该 Cookie |
| Secure | 通常仅通过 HTTPS 请求发送该 Cookie |
| SameSite | 控制跨站请求中 Cookie 的发送规则 |
需要注意,HttpOnly Cookie 通常仍能在开发者工具中查看,但不能通过普通页面 JavaScript 读取。Secure 和 SameSite 也不是加密 Cookie 值的机制,而是用于约束传输和跨站发送行为。
六、为什么有些 Cookie 看不到?
查看 Cookie 时,可能遇到以下情况:
- 域名不同: Cookie 属于另一个域名或子域名,需要选择正确的域名记录。
- 路径不同: Cookie 的
Path限制了它适用的请求路径。 - 尚未设置: 网站可能只有在登录、访问特定页面或完成某项操作后才创建 Cookie。
- 已经过期: 浏览器可能已经清理过期的 Cookie。
- HttpOnly 限制: 页面脚本无法读取此类 Cookie,但开发者工具通常可以显示。
- 浏览器隐私限制: 隐私设置或浏览器策略可能限制某些 Cookie 的保存和发送。
如果需要确认 Cookie 是否随请求发送,应结合 Network 面板检查实际请求,而不能仅凭存储列表判断。
七、查看 Cookie 时的安全注意事项
Cookie 可能包含会话 ID、登录状态标识或其他敏感信息。特别是认证相关 Cookie,一旦被他人获取,在某些情况下可能被用于冒用会话。
请注意以下事项:
- 不要把完整 Cookie 值发布到论坛、截图或公开代码仓库。
- 不要将自己的登录 Cookie 发送给陌生人或不可信的网站。
- 排查问题时,优先隐藏或脱敏 Cookie 的
Value字段。 - 如果怀疑 Cookie 已泄露,应退出相关会话、撤销会话或更改凭据,并根据网站提供的安全机制处理。
- 只查看自己有权访问的网站及其数据。
总结
查看浏览器 Cookie 最直接的方法是打开开发者工具,进入 Application 或 Storage 面板,再选择目标网站的 Cookies。Chrome、Edge 和 Firefox 的具体界面略有差异,但基本操作相似。
对于网站开发者,结合 Network 面板检查请求中的 Cookie 和响应中的 Set-Cookie,通常更有助于定位登录状态丢失、Cookie 属性设置错误等问题。使用过程中应妥善保护 Cookie 值,避免泄露会话信息。